
Сајбер-ризикот како прашање на вреднување
Минатата сабота, една тема што во корпоративниот свет предолго се третираше како техничко прашање стигна таму каде што, според Николчо Панов, отсекогаш требало да биде – во разговорот за вредноста на компанијата, цената на зделката и ризикот што купувачот навистина го презема.
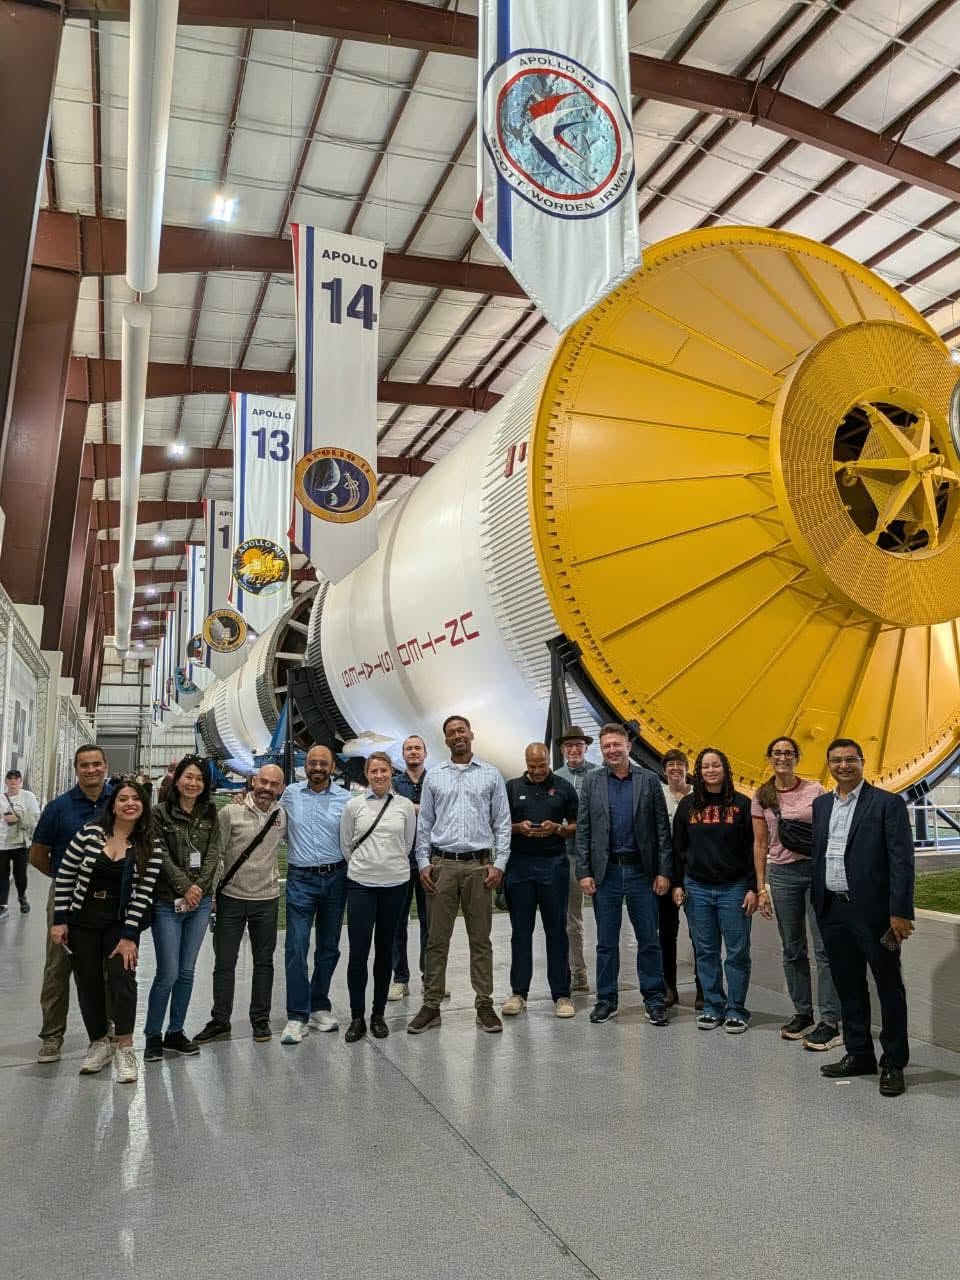
Панов беше гостин-предавач на курсот „Mergers, Acquisitions, and Restructurings“ на Harvard Extension School, кој го води професорката по финансии Viktoria Dalko. Темата на неговото предавање може да се сведе на една едноставна, но далекусежна теза: сајбер-ризикот не е само проблем на ИТ-одделот. Во спојувања и преземања тој може да стане проблем на вреднувањето.
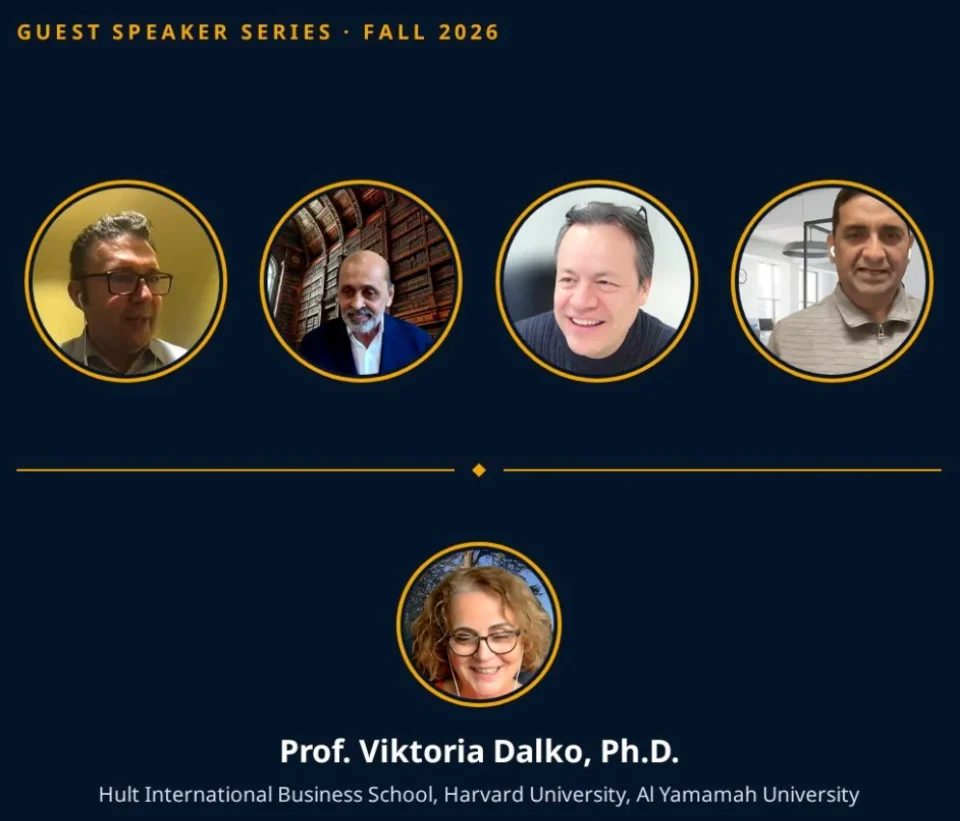
На предавањето има и лична нишка што целата приказна ја прави поинтересна. Панов бил студент на Viktoria Dalko на Harvard во 2008 година, на предметот Business Analysis and Valuation. Речиси две децении подоцна се вратил во нејзината училница, овојпат од другата страна – како човек што на нова генерација студенти ѝ пренесува искуство стекнато низ повеќе од две децении работа во информациската и сајбер-безбедноста.
Dalko по гостувањето му посвети две објави на LinkedIn. Во едната го издвои токму неговото предавање, наведувајќи дека студентите го оцениле како искуство што им ги отворило очите, а некои признале дека темата ги натерала поинаку да размислуваат и за зделки на кои веќе работеле. Во втората објава Панов го стави меѓу четворицата гостин-предавачи што во текот на семестарот требало да ја премостат дистанцата меѓу теоријата и реалните одлуки.
Кога сајбер-ризикот станува финансиски ризик
Во класичната претстава за една аквизиција, финансиските тимови ги анализираат приходите, профитабилноста, паричните текови, долгот, проекциите и синергиите. Правниците ги проверуваат договорите и потенцијалните обврски. Технолошката инфраструктура и информациската безбедност често доаѓаат подоцна – како специјализирана проверка што треба да покаже дали системите се доволно добро заштитени.
Проблемот е што една неоткриена компромитација на системот, години недоволни инвестиции во безбедноста, несоодветно управување со пристапите, изложени податоци или сериозна регулаторна обврска немаат само техничка цена. Тие можат да значат идни трошоци, казни, прекин на работењето, губење клиенти, правни спорови, дополнителни инвестиции и, конечно, помала вредност на компанијата што се купува.
Затоа пораката што Панов ја донесе пред студентите не беше како да препознаат „опасен“ ИТ-систем, туку како откриениот проблем да го преведат на јазикот на зделката: Risk – Value – Structure. Ќе ѝ наштети ли конкретниот ризик на компанијата? Колку може да чини? И ако ризикот навистина постои, кој треба да го плати – купувачот, продавачот или двете страни преку поинаква структура на договорот?
Два случаи, две сосема различни последици
За да ја покаже разликата меѓу техничко откритие и финансиска последица, предавањето ги поставило еден до друг два познати корпоративни случаи.
Кај преземањето на Yahoo од страна на Verizon, откриените безбедносни инциденти станаа дел од преговорите додека трансакцијата сè уште беше во тек. Договорената купопродажна цена подоцна беше намалена за 350 милиони долари.
Кај Starwood, пак, долготрајната компромитација на системите не беше откриена пред преземањето од Marriott. Нападот започнал во 2014 година, бил откриен во 2018 година, кога Starwood веќе бил дел од Marriott од 2016 година. Инцидентот беше поврзан со стотици милиони записи на гости, истраги и регулаторна казна.
Разликата не е во тоа дека едната компанија имала сајбер-ризик, а другата немала. Разликата е во тоа кога ризикот станал видлив и дали можел да биде вграден во економиката на зделката.
Оттука доаѓа и една од најсилните формулации од предавањето на Панов: „Find it early. Price it. Structure it.“ Откриј го рано. Одреди му цена. Вгради го во структурата на договорот.

Од технички наод до цена на зделката
Тоа звучи едноставно сè додека не треба конкретна техничка слабост да се претвори во бројка што може да влезе во модел за вреднување.
Панов пред студентите употребил и илустративен пример: ако компанија систематски инвестира еден милион долари помалку годишно во безбедноста отколку што реално е потребно, а бизнисот се вреднува со мултипликатор од 12 пати, прашањето повеќе не е само каде недостига тој милион. Во зависност од природата на трошокот и начинот на вреднување, разговорот за влијанието врз вредноста може да стане многу поголем.
Токму таквата врска меѓу техничкото сознание и финансиската одлука ја прави темата интересна и за луѓе што никогаш нема да конфигурираат firewall, да анализираат malware или да водат security operations center.
Затоа што конечната одлука во една аквизиција не гласи: „Дали оваа компанија има совршена сајбер-безбедност?“ Таква компанија веројатно и не постои. Прашањето е: што точно купуваме, што не знаеме дека купуваме и колку вреди ризикот што го преземаме?

Зошто ова е тема и за Македонија
За македонските компании ова не е далечна тема резервирана за трансакции вредни милијарди долари. Компанија што бара странски инвеститор, се подготвува за продажба, влегува во поголем меѓународен синџир или работи со клиенти што бараат сè построги безбедносни стандарди може многу брзо да открие дека состојбата на нејзината ИТ-инфраструктура веќе не е интерно техничко прашање.
Таа може да стане дел од довербата, дел од преговорите и, во одредени ситуации, дел од цената.
Токму од оваа точка тргнува разговорот со Николчо Панов: не само што се случува кога хакер ќе влезе во системот, туку што се случува со вредноста на една компанија кога никој навреме не открил дека тој веќе бил таму; не само како се брани инфраструктурата, туку како менаџментот, инвеститорите и советниците треба да размислуваат за сајбер-безбедноста пред потписот на договорот.

Паноптикум: Во 2008 година сте биле студент на Viktoria Dalko на Harvard, на предметот Business Analysis and Valuation, а речиси две децении подоцна се враќате во нејзината училница како гостин-предавач. Како го доживеавте тој момент – професионално, но и лично?
Николчо Панов: Во 2008 година бев студент кој внимателно ги запишуваше зборовите на професорката Викторија Далко, обидувајќи се да разбере како се вреднува една компанија. Речиси две децении подоцна, повторно се најдов во нејзината училница, но овој пат од другата страна. Тоа беше момент во кој времето се затвори во круг. Професионално, сфатив дека знаењето што таа ми го пренесе тогаш стана темел на сè што денес го работам: да ја преведам сајбер безбедноста на јазикот на вредноста. Лично, чувството беше длабоко и тивко. Да ги гледам нејзините студенти како поставуваат прашања, исто како што некогаш јас поставував, а таа да слуша, беше потсетник дека вистинските професори не предаваат само предмет. Тие садат семе што расте со години, понекогаш и подалеку отколку што и самите очекуваат.
Паноптикум: Централната порака на вашето предавање беше: „Cyber risk is a valuation problem“. Кога една безбедносна слабост престанува да биде технички проблем и почнува директно да влијае врз вредноста на компанијата?
Николчо Панов: Една ранливост станува прашање на вредност штом може да ги промени идните парични текови. Тоа се случува кога за нејзино отстранување се потребни средства што продавачот не ги вложил, кога може да доведе до казни, тужби или загуба на клиенти, или кога ги загрозува средствата за кои купувачот плаќа, како податоците, интелектуалната сопственост или довербата на клиентите. Во тој момент тоа повеќе не е IT тикет. Тоа е бројка во моделот на трансакцијата.
Паноптикум: Во M&A процесите често се анализираат приходите, профитот, долгот, договорите и синергиите, додека сајбер-безбедноста останува во посебна „ИТ-фасцикла“. Зошто таквиот пристап денес може да биде опасен за купувачот?
Николчо Панов: Денес речиси целата вредност на една компанија зависи од дигиталните системи: податоците за клиентите, интелектуалната сопственост, работењето и приходите. Ако сајбер ризикот стои во посебна папка, никој не го поврзува со цената. Купувачот може да плати целосна вредност за компанија што веќе била нападната, или на која ѝ се потребни милиони скриени вложувања. По затворањето на трансакцијата, тие проблеми му припаѓаат на купувачот.
Паноптикум: Вашата рамка е „Risk – Value – Structure“. Како изгледа тоа во реална зделка: како од технички наод стигнувате до одговорите – колкав е ризикот, колку вреди и кој треба да го преземе?
Николчо Панов: Секој технички наод минува низ три прашања. Ризик: дали навистина може да ни наштети и колку е веројатно? Вредност: колку чини во долари, било како трошок за санација, регулаторна казна или прекин на работењето? Структура: каде припаѓа во трансакцијата: во цената, во ескроу сметка, во обештетување или во изјавите и гаранциите на продавачот? Помладиот аналитичар пишува „висок ризик“. Советникот му дава бројка и одлучува кој ќе го носи.
Паноптикум: Веројатно најтешкиот дел е да му се даде цена на сајбер-ризикот. Како ранливост, недоволна инвестиција во безбедноста или можен breach се претвораат во бројка што CFO, инвеститор или M&A советник може да ја внесе во вреднувањето?
Николчо Панов: Разликувам два вида трошоци. Сигурните трошоци, како надоместување на пропуштените вложувања во безбедност или поправка на познати слабости, можат прилично директно да се проценат и да се одземат од цената. Неизвесните трошоци, како можен напад, се проценуваат со методи за квантификација на ризик, како FAIR: колку е веројатен настанот и колкав опсег на загуби може да предизвика. Така „висок ризик“ се претвора во опсег во долари со кој може да работи финансискиот директор или инвеститорот.
Пример:
Купувач сака да преземе софтверска компанија вреднувана на 12 пати годишната добивка. Анализата покажува три проблема.Прво, компанијата нема современа заштита на системите и мора еднократно да вложи околу 2 милиони долари за да ги поправи. Тоа е сигурен трошок, па цената се намалува за 2 милиони.
Второ, компанијата има премалку вработени во безбедноста и треба да троши 500.000 долари годишно повеќе. Бидејќи е повторлив трошок, реалната добивка е пониска, а при мултипликатор 12 тоа значи 6 милиони долари помала вредност.
Трето, постои ризик од напад врз базата со податоци за клиенти. Со методот FAIR проценуваме дека веројатноста за таков инцидент е околу 10% годишно, а можната загуба (казни, тужби, изгубени клиенти) е до 20 милиони долари. Овој ризик е неизвесен и не се одзема од цената. Наместо тоа, дел од исплатата, на пример 3 милиони долари, се задржува на ескроу сметка, а продавачот дава гаранција дека немал инциденти.
Вкупно: цената се намалува за 8 милиони долари, а неизвесниот ризик се решава преку структурата на трансакцијата.

Паноптикум: На предавањето го употребивте примерот дека при мултипликатор од 12 пати, еден милион долари годишно недоволно инвестирање во безбедноста може да отвори разговор за 12 милиони долари во вреднувањето. Можете ли да ни објасните како функционира таа логика и каде се нејзините граници?
Николчо Панов: Ако компанијата троши 1 милион долари годишно помалку отколку што треба за безбедност, купувачот ќе мора да ги потроши тие пари по затворањето, па реалната добивка на компанијата е за 1 милион пониска. Ако компанијата се вреднува на 12 пати добивката, тоа е разлика од 12 милиони долари во вредноста. Границите: оваа логика важи само за повторливи трошоци. Еднократните поправки треба да се одземат долар за долар, а не да се множат. Ни можниот напад не треба да се множи, бидејќи тој припаѓа во структурата на трансакцијата, а не во цената. А и самата големина на јазот е проценка, па мора внимателно да се образложи.
Паноптикум: Ги споредивте Verizon/Yahoo и Marriott/Starwood – два случаи во кои моментот на откривање на сајбер-проблемот доведе до сосема различни последици. Дали во една аквизиција времето кога ќе го откриете ризикот понекогаш е речиси исто толку важно колку и самиот ризик?
Николчо Панов: Да, понекогаш е исто толку важно кога ќе се открие ризикот колку и самиот ризик. Два познати примери го покажуваат тоа многу јасно.
Првиот е американската телекомуникациска компанија Verizon, која во 2016 година се договори да го купи интернет-бизнисот на Yahoo за речиси 5 милијарди долари. Додека трансакцијата сè уште не беше завршена, се откри дека хакери украле податоци од стотици милиони кориснички сметки на Yahoo. Бидејќи договорот сè уште не беше потпишан до крај, Verizon можеше да преговара. Цената беше намалена за 350 милиони долари, а купувањето сепак се реализираше.
Вториот пример е хотелскиот синџир Marriott, кој во 2016 година ја купи хотелската групација Starwood. Две години подоцна се откри дека хакери уште од 2014 година биле во системот за резервации на Starwood, значи уште пред купувањето. Украдени биле податоци за околу 339 милиони гости. Но, трансакцијата веќе беше завршена, и целата штета, вклучително и казна од 18,4 милиони фунти во Велика Британија, ја плати Marriott како нов сопственик.
Ризикот во двата случаи беше сличен. Разликата беше во времето: Verizon го откри проблемот пред да потпише и можеше да го наплати од продавачот, а Marriott го откри по потпишувањето и мораше сам да го плати.
Паноптикум: Кога откриениот проблем треба да доведе до пониска цена, а кога е подобро ризикот да се реши преку структурата на договорот – escrow, indemnity, representations and warranties или други механизми? И постои ли сајбер-наод поради кој би советувале купувачот целосно да се откаже од зделката?
Николчо Панов: Ако трошокот е познат и сигурен, се одзема од цената. Ако ризикот е реален но неизвесен, како можен минат напад или регулаторна постапка во тек, тој оди во структурата: ескроу, обештетувања или изјави и гаранции. Би му советувал на купувачот да се откаже ако постои активен упад чиј обем никој не може да го процени, ако продавачот криел инциденти, или ако клучното средство за кое купувачот плаќа, како податоците или интелектуалната сопственост, веќе е украдено.
Паноптикум: Кој треба навистина да го разбере и да го „поседува“ сајбер-ризикот во една трансакција – CISO, CFO, правниот тим, M&A советниците или одборот? Колку е важно техничките експерти да умеат да зборуваат на јазикот на финансиите?
Николчо Панов: На крајот, одлуката ја носат Одборот и раководството на трансакцијата. Но, тие имаат потреба од CISO за да го идентификува ризикот, од финансискиот директор за да му даде вредност, и од правниците за да го внесат во договорот. Слабата алка обично е преведувањето меѓу нив. Техничките експерти што знаат да зборуваат на јазикот на финансиите се оние што ги слушаат. Реченицата „ова чини 12 милиони долари“ има многу поголема тежина од „ова е критична ранливост“.
Паноптикум: Компаниите денес зависат од cloud услуги, надворешни провајдери, SaaS платформи, API-сервиси и сè повеќе од вештачка интелигенција. Дали современиот due diligence веќе мора да проверува не само што се случува во самата компанија, туку и ризикот што доаѓа од целиот нејзин дигитален екосистем?
Николчо Панов: Секако. Ризикот на една компанија денес ги вклучува и нејзините cloud провајдери, SaaS платформи, API сервиси, надворешни IT добавувачи и, сè почесто, AI алатките што ги користи. Многу големи напади започнале кај добавувач, а не во самата компанија. Современата анализа (due diligence) мора да праша кои надворешни страни ги чуваат податоците на компанијата, без кои не може да работи, и што велат договорите кога некоја од нив ќе откаже.
Паноптикум: Што од ова важи за Македонија? Ако македонска компанија бара странски инвеститор, се подготвува за продажба или сака да стане дел од голем меѓународен синџир, може ли слабата сајбер-зрелост реално да ја намали нејзината вредност или дури да ја загрози зделката?
Николчо Панов: Многу е релевантно. Странските инвеститори и меѓународните групации, особено од ЕУ, носат свои регулаторни барања и очекуваат нивните партнери и купените компании да ги исполнуваат. Македонска компанија со ниска сајбер зрелост може да доживее намалување на вредноста, да добие построги договорни услови, како ескроу, или целосно да биде исклучена од синџирите на снабдување. Добрата вест е дека основната безбедносна зрелост е остварлива и е еден од најисплатливите начини да се заштити вредноста пред продажба или инвестиција.
Паноптикум: Ако студентите што ве слушаа на Harvard по десет години седат на маса и одлучуваат за голема аквизиција, која е едната работа што би сакале да ја запомнат од вашето предавање?
Николчо Панов: Замислете ја сцената десет години од денес. Голема сала за состаноци, долга маса, адвокати од едната страна, банкари од другата, а пред нив договор вреден стотици милиони долари што чека потпис. Финансиските модели се совршени, синергиите се пресметани, сите бројки изгледаат убедливо. Во таков момент е најлесно сајбер безбедноста да остане само уште една точка на листата, уште една папка што никој не ја отворил до крај.
Токму тогаш би сакал моите студенти да се сетат на една едноставна мисла: она што не сте го откриле, сепак сте го купиле. Секој скриен упад, секоја пропуштена инвестиција во безбедност, секој добавувач со слаба заштита станува ваш проблем во моментот кога ќе го ставите потписот.
Затоа би сакал да ги понесат трите прашања од предавањето како компас: Дали ова може да ни наштети? Колку вреди тоа во пари? И кој треба да го носи тој ризик: продавачот, купувачот или договорот? Ако научат да ги поставуваат овие прашања рано, со храброст и без страв од непријатни одговори, ќе донесуваат подобри одлуки од повеќето луѓе на таа маса.
И уште нешто: најевтиниот момент да се справите со сајбер ризикот е пред потписот. По него, секоја грешка има своја цена, а сметката секогаш стигнува до новиот сопственик. Ако се сетат на ова во вистинскиот момент, тогаш предавањето ја исполнило својата цел.

Ризикот што е откриен навреме може да се преговара
Во корпоративните финансии постои природна желба секоја неизвесност на крајот да се претвори во бројка. Во сајбер-безбедноста постои спротивниот проблем: најопасниот ризик често е оној што сè уште не е видлив, не е целосно измерлив и можеби со години нема да покаже дека постои.
Токму на пресекот меѓу тие две реалности се наоѓа суштината на разговорот со Николчо Панов.
Не станува збор за идејата дека секоја техничка слабост треба автоматски да ја намалува вредноста на компанијата. Ниту дека добриот due diligence може да ја отстрани неизвесноста. Таква гаранција не постои.
Станува збор за нешто попрактично: ризикот што е откриен навреме може да се анализира, да се пресмета, да се поправи, да се преговара или да се распредели меѓу страните. Ризикот што останал скриен до денот по преземањето веќе не е предмет на теоретска анализа. Тој станува сопственост на купувачот.
Лекцијата од Verizon/Yahoo и Marriott/Starwood
Во тоа е разликата меѓу security report што завршил како прилог во документацијата и анализа што навистина влијаела врз одлуката.
Затоа примерите како Verizon/Yahoo и Marriott/Starwood остануваат важни многу години по самите трансакции. Не затоа што две огромни компании имале безбедносни проблеми – тоа повеќе никого не би требало да изненадува – туку затоа што покажуваат колку моментот на откривање може да го промени распределувањето на ризикот.
Во едниот случај има уште време за повторно отворање на цената и условите. Во другиот, договорот е веќе потпишан.
Што значи ова за македонските компании
За македонските компании ова не е далечна лекција резервирана за трансакции вредни милијарди долари. Компанија што бара странски инвеститор, се подготвува за продажба, влегува во поголем меѓународен синџир или работи со клиенти што бараат сè построги безбедносни стандарди може многу брзо да открие дека состојбата на нејзината ИТ-инфраструктура веќе не е интерно техничко прашање.
Таа е дел од довербата. Дел од преговорите. И, во одредени ситуации, дел од цената.
Од училницата до реалните зделки
Особено значајна во приказната за Панов е и патеката меѓу двете училници што се всушност иста училница во два различни моменти од кариерата. Во 2008 година таму ја изучувал анализата и вреднувањето на компаниите. Во 2026 година се враќа со две децении професионално искуство за да покаже дека современото вреднување не може целосно да го разбере бизнисот ако не ги разбере и дигиталните ризици врз кои тој бизнис почива.
Професорката Viktoria Dalko по предавањето напиша дека учебникот не може да го даде она што го носат луѓето кои самите го носеле ризикот. Веројатно токму тука е и вредноста на ваквата средба.
Финансиската формула може да покаже колку вреди компанијата врз основа на она што го знаеме. Искуството нè учи да прашаме што сè уште не знаеме.
А кај една аквизиција, понекогаш токму одговорот на тоа второ прашање е најскапиот дел од целата зделка.


